
Ransomware in Nederland: hoeveel aanvallen zijn er echt?
Bijgewerkt op · Door Maarten van den Bos
De Autoriteit Persoonsgegevens telde in 2025 136 ransomware-aanvallen in Nederland, tegen 127 in 2024 en 178 in 2023. Project Melissa van politie, OM en NCSC kwam voor 2024 op minimaal 121. De tellingen verschillen door andere definities en bronnen. Allemaal zijn het ondergrenzen: het werkelijke aantal ligt hoger, maar niemand weet hoeveel.
Hoeveel ransomware-aanvallen zijn er in Nederland?
Er is geen enkel getal dat alles telt. Er zijn 2 openbare tellingen die elk een deel zien. De Autoriteit Persoonsgegevens (AP) zag in 2025 136 ransomware-aanvallen, tegen 127 in 2024 (bron: AP, Rapportage ransomware 2025). Over 2023 telde de AP zeker 178 geslaagde aanvallen (bron: AP, Rapportage ransomware 2023). Project Melissa, een samenwerking van onder meer het NCSC, de politie, het Openbaar Ministerie en cybersecuritybedrijven, kwam voor 2024 op minimaal 121 unieke incidenten en voor 2023 op minimaal 147 (bron: NCTV, Cybersecuritybeeld Nederland 2025).
Deze pagina zet de tellingen naast elkaar, legt uit waarom ze verschillen en wat je er wel en niet uit kunt concluderen. Voor de bredere context van online criminaliteit tegen burgers en bedrijven, zie cijfers over cybercrime in Nederland.
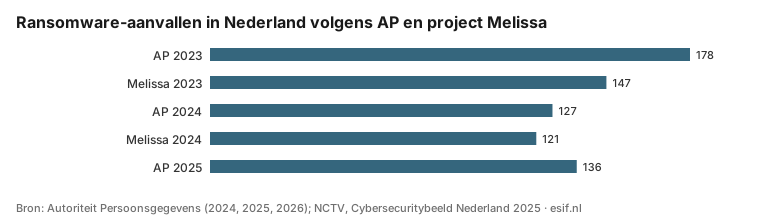
Bron: Autoriteit Persoonsgegevens, rapportages ransomware 2023 en 2025 en Rapportage datalekken 2024; NCTV, Cybersecuritybeeld Nederland 2025.
Welke tellingen zijn er en wat meten ze?
| Jaar | Bron | Aantal | Wat telt mee |
|---|---|---|---|
| 2023 | AP | 178 | geslaagde aanvallen gemeld als datalek |
| 2023 | Project Melissa | minimaal 147 | unieke incidenten bij grotere organisaties |
| 2024 | AP | 127 | 112 ransomware-aanvallen plus 15 keer datadiefstal met losgeldeis |
| 2024 | Project Melissa | minimaal 121 | unieke incidenten bij grotere organisaties |
| 2025 | AP | 136 | inclusief aanvallen met alleen datadiefstal |
Bron: AP (2024, 2025 en 2026) en NCTV (2025). Voor 2025 is nog geen Melissa-telling gepubliceerd in de bronnen die voor deze analyse zijn gebruikt.
De AP-telling komt uit de meldplicht voor datalekken onder de AVG. Bij een ransomware-aanval zijn volgens de AP bijna altijd persoonsgegevens betrokken, en zo’n datalek moet bij de AP worden gemeld (bron: AP, Rapportage ransomware 2025). Melissa verzamelt incidentinformatie van het OM, de politie, het NCSC, Cyberveilig Nederland en bedrijven die incident response doen, en richt zich op organisaties vanaf ongeveer 100 fte (bron: NCTV, Cybersecuritybeeld Nederland 2025).
Waarom verschillen de tellingen?
Er zijn 4 oorzaken die elkaar versterken.
- Andere bron. De AP ziet wat organisaties verplicht melden. Melissa ziet wat bij de politie wordt aangegeven of wat incident response bedrijven delen. Van de minimaal 121 Melissa-incidenten in 2024 waren er 76 bekend via aangiften, 20 via incident response bedrijven en 25 via beide (bron: NCTV, Cybersecuritybeeld Nederland 2025).
- Andere doelgroep. Melissa kijkt naar grotere organisaties vanaf ongeveer 100 fte. De AP-telling heeft geen ondergrens voor omvang, maar mist aanvallen waarbij geen persoonsgegevens betrokken zijn.
- Andere definitie. In de Rapportage datalekken 2024 telde de AP 112 ransomware-aanvallen en daarnaast 15 keer datadiefstal met een losgeldeis als aparte categorie, naast andere malware (bron: AP, Rapportage datalekken 2024). Sinds 2025 rekent de AP aanvallen met alleen datadiefstal ook als ransomware, en noemt zij voor 2024 127 aanvallen (bron: AP, Rapportage ransomware 2025). Dat is precies 112 plus 15.
- Ontdubbelen. Beide tellen de oorspronkelijke aanval, niet het aantal getroffen organisaties. Melissa noemt het resultaat een schatting, omdat perfect ontdubbelen door anonimisering niet mogelijk is (bron: NCTV, Cybersecuritybeeld Nederland 2025).
Uit punt 1 volgt een eigen berekening: 101 van de 121 Melissa-incidenten in 2024 waren bij de politie bekend via een aangifte (76 + 25 = 101), dat is 83 procent. De overige 20 kwamen alleen via incident response bedrijven boven water.
Hoe groot is het verschil tussen AP en Melissa?
In 2023 telde de AP 178 aanvallen en Melissa minimaal 147. Het verschil is 31 aanvallen: de AP-telling lag 21 procent hoger (31 / 147 = 0,21). De AP schreef in oktober 2024 dat een eerdere schatting van andere instanties op ruim 140 aanvallen lag, en noemde haar rol als toezichthouder op de wettelijke meldplicht als mogelijke verklaring voor het verschil (bron: AP, nieuwsbericht 22 oktober 2024).
In 2024 lagen de tellingen dichter bij elkaar: 127 bij de AP en minimaal 121 bij Melissa, een verschil van 6 aanvallen of 5 procent (6 / 121 = 0,05). Vergelijk je alleen aanvallen met versleuteling, dan draait het om: de AP telde er 112 (127 min 15 keer alleen datadiefstal), Melissa minimaal 121. Welke telling hoger uitvalt, hangt dus af van wat je als ransomware rekent.
Hoe verschuift ransomware naar datadiefstal?
Aanvallen waarbij criminelen alleen gegevens stelen, zonder iets te versleutelen, nemen snel toe. De AP zag dat in 2025 32 keer, tegen 15 keer in 2024 (bron: AP, Rapportage ransomware 2025). Dat is een stijging met een factor 2,1 (32 / 15). Als aandeel van alle AP-aanvallen steeg het van 11,8 procent (15 / 127) naar 23,5 procent (32 / 136).
In 2025 verdeelden de 136 aanvallen zich zo (bron: AP, Rapportage ransomware 2025):
| Vorm (2025) | Aantal | Aandeel volgens AP |
|---|---|---|
| Versleuteld en gestolen | 65 | 48 procent |
| Alleen gestolen | 32 | 23 procent |
| Versleuteld, onduidelijk of er ook iets is gestolen | 26 | 19 procent |
| Alleen versleuteld | 13 | 10 procent |
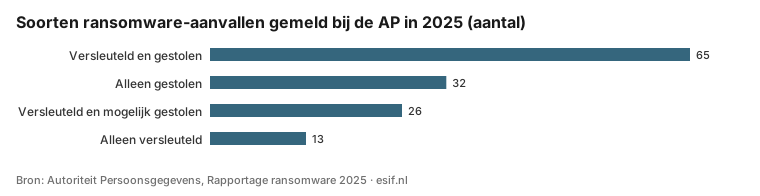
Bron: Autoriteit Persoonsgegevens, Rapportage ransomware 2025.
Voor 2024 publiceerde de AP geen vergelijkbare uitsplitsing van versleuteld en gestolen. Wel meldt de AP dat in 2024 bij minimaal 53 procent van de ransomware-aanvallen data werden gestolen, tegen 24 procent in 2023 (bron: AP, Rapportage datalekken 2024). Gestolen gegevens kunnen op het dark web belanden en later worden gebruikt voor phishing en identiteitsfraude.
Hoeveel organisaties betalen losgeld?
Een minderheid, maar hoeveel precies verschilt per onderzoek. Van de 90 organisaties die de AP over 2023 onderzocht, betaalden er minimaal 8 losgeld, ongeveer 9 procent (8 / 90 = 0,089) (bron: AP, Rapportage ransomware 2023). In het onderzoek over 2024 betaalde 24 procent losgeld waar de AP dit kon vaststellen; omdat niet alle organisaties antwoordden, schat de AP het werkelijke aandeel op 30 tot 35 procent (bron: AP, Rapportage datalekken 2024).
Die cijfers zijn geen trend. De groepen verschillen in grootte en samenstelling, en in beide gevallen ging het om organisaties die vrijwillig meewerkten. De AP adviseert niet te betalen en zag in 2025 gevallen waarin aanvallers na betaling meer geld eisten of de gestolen gegevens alsnog online zetten (bron: AP, Rapportage ransomware 2025).
Wat kost een ransomware-aanval?
De AP geeft voor ransomware geen gemiddeld schadebedrag, maar schrijft dat de schade voor getroffen organisaties oploopt tot honderdduizenden euro’s (bron: AP, Rapportage ransomware 2025). Voor cyberaanvallen in het algemeen noemde de AP over 2024 een gemiddelde schade van 103.976 euro per cyberaanval, waarbij de meeste getroffen organisaties 30.000 euro schade hadden (bron: AP, Rapportage datalekken 2024). Dat bedrag komt uit het AP-onderzoek naar gemelde cyberaanvallen en is geen landelijk gemiddelde voor ransomware.
Waarom is 1 aanval vaak meerdere datalekken?
Omdat 1 aanval op een leverancier veel klanten tegelijk raakt. In 2025 leidden de 136 ransomware-aanvallen tot zeker 283 gemelde datalekken (bron: AP, Rapportage ransomware 2025). Dat is gemiddeld 2,1 melding per aanval (283 / 136). Het extreemste voorbeeld is de aanval op klantcommunicatiebedrijf AddComm in 2024: die ene aanval leverde de AP 5.407 datalekmeldingen op (bron: AP, Rapportage datalekken 2024).
Wie datalekmeldingen optelt in plaats van aanvallen, telt dus dubbel. Daarom tellen zowel de AP als Melissa de oorspronkelijke aanval, niet het aantal getroffen organisaties.
Wat volgt er uit de tellingen?
- Lees elk getal als ondergrens. De AP en Melissa zeggen allebei “zeker” of “minimaal”. Aanvallen zonder persoonsgegevens, zonder melding en zonder aangifte ontbreken in beide.
- Tel de bronnen niet op. 127 plus 121 is geen 248 aanvallen in 2024. De overlap tussen beide tellingen is niet gepubliceerd, dus optellen leidt tot dubbeltelling.
- Vergelijk alleen binnen 1 bron. Een trend van 178 naar 127 naar 136 bij de AP zegt weinig zolang de definitie wisselt: de AP rekent pas sinds 2025 alleen datadiefstal tot ransomware.
- Kijk naar de vorm. De sterkste trend in de cijfers is de verschuiving naar datadiefstal, van 15 naar 32 keer bij de AP. Een goede back-up helpt niet tegen een aanvaller die gegevens alleen steelt.
Voor organisaties die zich voorbereiden: de AP noemde over 2023 het ontbreken van MFA, zwak wachtwoordbeleid, het niet op tijd dichten van bekende kwetsbaarheden (CVE’s) en te weinig netwerksegmentatie als de belangrijkste gaten; bij 2 op de 3 getroffen organisaties was de basisbeveiliging niet op orde (bron: AP, Rapportage ransomware 2023).
Hoe is deze analyse gemaakt?
Bronnen. De AP-cijfers komen uit de Rapportage ransomware 2023 (oktober 2024), de Rapportage datalekken 2024 (juli 2025), de Datalekkenrapportage 2025 en de Rapportage ransomware 2025 (beide juli 2026). De Melissa-cijfers komen uit het Cybersecuritybeeld Nederland 2025 van de NCTV (november 2025), inclusief de methodologische bijlage. Elk cijfer is op 27 september 2026 gecontroleerd in de oorspronkelijke PDF of webpagina.
Rekenwijze. Verschillen en aandelen zijn eigen berekeningen, met de rekenwijze in de tekst, zoals 32 / 15 voor de groei van alleen datadiefstal en 283 / 136 voor meldingen per aanval. Het totaal met versleuteling in 2025 (104) is de som van 65, 13 en 26.
Beperkingen. De AP veranderde in 2025 haar definitie, dus de reeks 2023 tot 2025 is niet volledig vergelijkbaar. Voor 2024 is geen volledige uitsplitsing naar versleuteld en gestolen gepubliceerd; die cellen staan leeg in de dataset. Voor 2025 was nog geen Melissa-telling beschikbaar in de gebruikte bronnen. Losgeldpercentages komen uit vrijwillige onderzoeken en zijn niet representatief voor alle getroffen organisaties.
Veelgestelde vragen
Hoe vaak worden er cyberaanvallen in Nederland gepleegd?
Volgens het CBS had in 2024 4 procent van de Nederlandse bedrijven minstens 1 cyberincident door een aanval van buitenaf. Voor ransomware telde de AP in 2025 136 aanvallen. Beide cijfers tellen alleen wat gemeld of ervaren is, dus het werkelijke aantal aanvallen ligt hoger.
Hoe groot is de kans op een cyberaanval?
Voor een gemiddeld bedrijf was de kans op een cyberincident met gevolgen in 2024 ongeveer 4 procent, volgens het CBS. Bij bedrijven met 250 of meer werknemers was dat 16 procent. Het gaat om incidenten waarvan het bedrijf gevolgen merkte, niet om alle pogingen.
Wat is de meest voorkomende oorzaak van ransomware?
Volgens de AP komen aanvallers vaak binnen via een technische kwetsbaarheid, zoals een systeem dat niet op tijd is geüpdatet, of doordat een medewerker op een phishinglink klikt en inloggegevens achterlaat. Over 2023 had 2 op de 3 getroffen organisaties de basisbeveiliging niet op orde.
Wat is het verschil tussen malware en ransomware?
Malware is de verzamelnaam voor kwaadaardige software. Ransomware is een vorm van malware die bestanden of systemen gijzelt, waarna de aanvaller losgeld eist. Sinds 2025 rekent de AP ook aanvallen waarbij alleen gegevens worden gestolen, zonder versleuteling, tot ransomware.
Data downloaden
De cijfers op deze pagina zijn vrij te gebruiken onder de licentie CC BY 4.0, met vermelding van esif.nl en de oorspronkelijke bron.
- Ransomware-tellingen Nederland 2023 tot 2025 (CSV), 2023 tot 2025. Aantal ransomware-aanvallen per jaar volgens de Autoriteit Persoonsgegevens en project Melissa, met toelichting op de telwijze.
- Ransomware naar aanvalsvorm (AP) (CSV), 2024 tot 2025. Aanvallen met versleuteling en met alleen datadiefstal per jaar; lege cellen zijn niet gepubliceerd.
- Soorten ransomware-aanvallen 2025 (CSV), 2025. De 136 aanvallen uit 2025 verdeeld naar versleuteling en diefstal, met aandeel zoals gepubliceerd door de AP.
Citeer als: esif.nl, "Ransomware in Nederland: hoeveel aanvallen zijn er echt?", bijgewerkt op 27 september 2026, https://www.esif.nl/cijfers/ransomware-tellingen-nederland/
Bronnen
- Autoriteit Persoonsgegevens: Rapportage ransomware 2025, Leren van elkaars datalekken (juli 2026)
- Autoriteit Persoonsgegevens: Datalekkenrapportage 2025
- Autoriteit Persoonsgegevens: Rapportage datalekken 2024
- Autoriteit Persoonsgegevens: Rapportage ransomware 2023
- Autoriteit Persoonsgegevens: AP: meer ransomware-aanvallen dan tot nu toe bekend (22 oktober 2024)
- NCTV: Cybersecuritybeeld Nederland 2025
- NCSC: Cybersecuritybeeld Nederland (CSBN)
- CBS: Minder bedrijven met cyberincident, vooral grote bedrijven weerbaarder (28 mei 2026)