
De weerbaarheidskloof: cybersecuritymaatregelen per bedrijfsgrootte en sector
Bijgewerkt op · Door Maarten van den Bos
De weerbaarheidskloof is het verschil in beveiliging tussen grote en kleine bedrijven. In 2025 nam 86% van de bedrijven met 250 of meer werknemers 10 of meer van de 12 maatregelen die het CBS uitvraagt, tegen 13% van de bedrijven met 2 tot 10 werknemers. In 2025 was de kloof het grootst bij het beoordelen van ICT-veiligheid, logbestanden en risicoanalyses.
Hoe groot is de weerbaarheidskloof tussen grote en kleine bedrijven?
Groot. In 2025 nam 86% van de bedrijven met 250 of meer werknemers 10 of meer van de 12 cybersecuritymaatregelen die het CBS uitvraagt. Bij bedrijven met 2 tot 10 werknemers was dat 13% (bron: CBS, Cybersecuritymonitor 2025). Van die microbedrijven nam 40% er 3 of minder.
Met weerbaarheid bedoelen we hier hoe goed een bedrijf is voorbereid op een cyberaanval: hoeveel basismaatregelen het heeft genomen. Het CBS stelt dat de weerbaarheid toeneemt als een bedrijf meerdere maatregelen tegelijk neemt. Deze pagina zet de CBS-cijfers per bedrijfsgrootte, per maatregel en per sector op een rij. Voor het bredere beeld, zie cijfers over cybercrime in Nederland.
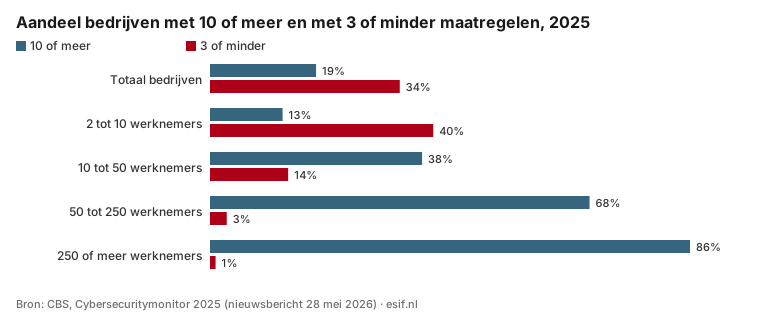
Bron: CBS, Cybersecuritymonitor 2025, nieuwsbericht van 28 mei 2026.
| Bedrijfsgrootte (2025) | 3 of minder | 4 tot 7 | 7 tot 10 | 10 of meer |
|---|---|---|---|---|
| 2 tot 10 werknemers | 40% | 29% | 20% | 13% |
| 10 tot 50 werknemers | 14% | 20% | 27% | 38% |
| 50 tot 250 werknemers | 3% | 7% | 23% | 68% |
| 250 of meer werknemers | 1% | 1% | 11% | 86% |
| Alle bedrijven | 34% | 25% | 21% | 19% |
Bron: CBS, Cybersecuritymonitor 2025. De klassen zijn overgenomen zoals het CBS ze publiceert; 7 valt daardoor zowel in “4 tot 7” als in “7 tot 10”. Door afronding tellen rijen niet altijd op tot 100%.
Bij welke maatregelen is de kloof het grootst?
Bij maatregelen die kennis en tijd vragen. Het CBS vroeg in 2025 naar 12 maatregelen; deze vergelijking gebruikt de 10 maatregelen die ook in 2024 zijn uitgevraagd. Voor elke maatregel is de kloof berekend als het percentage bij bedrijven met 250 of meer werkzame personen min het percentage bij bedrijven met 2 tot 10 werkzame personen.
| Maatregel (2025) | 2 tot 10 | 10 tot 50 | 50 tot 250 | 250 of meer | Kloof |
|---|---|---|---|---|---|
| Methodes om ICT-veiligheid te beoordelen | 20% | 48% | 76% | 89% | 69 procentpunt |
| Logbestanden voor incidentanalyse | 26% | 58% | 82% | 92% | 66 procentpunt |
| Risicoanalyses | 23% | 50% | 75% | 89% | 66 procentpunt |
| VPN-gebruik buiten het bedrijf | 26% | 53% | 76% | 85% | 59 procentpunt |
| Encryptie van data | 33% | 51% | 72% | 91% | 58 procentpunt |
| Network access control | 37% | 72% | 90% | 93% | 56 procentpunt |
| Multifactorauthenticatie | 56% | 79% | 94% | 97% | 41 procentpunt |
| Back-ups op een andere fysieke locatie | 61% | 84% | 95% | 97% | 36 procentpunt |
| Beleid sterke wachtwoorden | 68% | 81% | 94% | 98% | 30 procentpunt |
| Antivirussoftware | 82% | 95% | 98% | 99% | 17 procentpunt |
Bron: CBS StatLine 86116NED, ICT-gebruik bij kleine bedrijven 2025 (% van bedrijven, per grootteklasse in werkzame personen); kloof berekend door esif.nl, bijvoorbeeld 89 min 20 = 69 procentpunt.
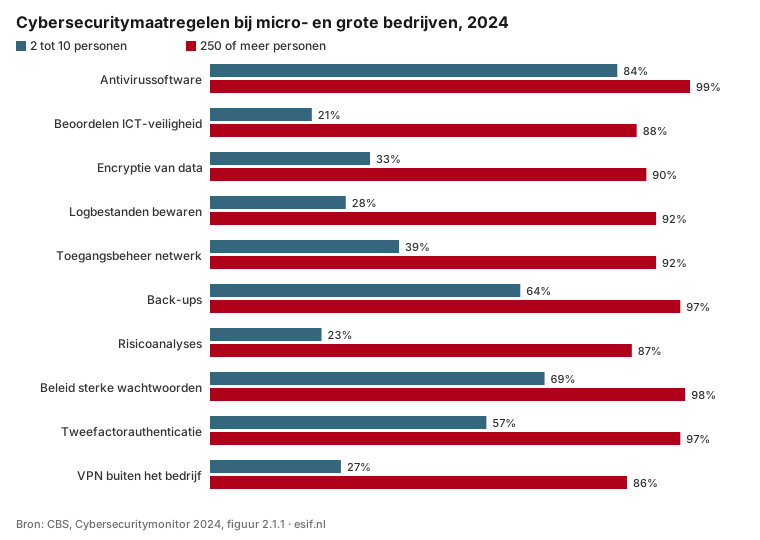
Bron: CBS StatLine 86116NED, 2025.
Het patroon is duidelijk. Maatregelen die je 1 keer instelt, zoals antivirussoftware en een wachtwoordbeleid, zijn ook bij microbedrijven gangbaar. Maatregelen die om een proces vragen, zoals een risicoanalyse, het bewaren van logbestanden of het periodiek toetsen van de beveiliging, neemt maar 20% tot 26% van de microbedrijven.
Tegenover 2024 werd de kloof bij 9 van de 10 maatregelen 1 tot 3 procentpunt groter; alleen bij VPN bleef hij gelijk op 59 procentpunt. Bij bedrijven met 2 tot 10 werkzame personen daalde het aandeel bij 8 van de 10 maatregelen met 1 tot 3 procentpunt, bij encryptie en risicoanalyses bleef het gelijk (bron: CBS, Cybersecuritymonitor 2024 en StatLine 86116NED). Het CBS rondt af op hele procenten, dus verschillen van 1 procentpunt zijn klein.
Hoe staat het mkb ervoor bij encryptie en MFA?
Bij encryptie blijft de kloof groot. In 2025 gebruikte 33% van de bedrijven met 2 tot 10 werknemers encryptie van data, tegen 91% van de bedrijven met 250 of meer werknemers (bron: CBS, Cybersecuritymonitor 2025). In 2024 was dat 33% tegen 90% (bron: CBS, Cybersecuritymonitor 2024).
Bij tweefactorauthenticatie, een vorm van MFA, haalt het mkb juist in. Bij bedrijven met 10 tot 50 werkzame personen steeg het gebruik van 29% in 2017 naar 76% in 2024 (bron: CBS, Cybersecuritymonitor 2024). Bij bedrijven met 2 tot 10 werkzame personen ging het in dezelfde periode van 24% naar 57%. In 2025 gebruikte 79% van de bedrijven met 10 tot 50 werkzame personen multifactorauthenticatie en 56% van de bedrijven met 2 tot 10 werkzame personen (bron: CBS StatLine 86116NED). Meer over de techniek staat bij 2FA.
Welke sectoren nemen de meeste maatregelen?
De ICT-sector, de financiële dienstverlening en de informatie en communicatie. Om sectoren te vergelijken is per bedrijfstak het gemiddelde genomen van de 10 percentages uit 2025: de som van de 10 percentages gedeeld door 10. Dit gemiddelde is een eigen maat, geen CBS-cijfer.
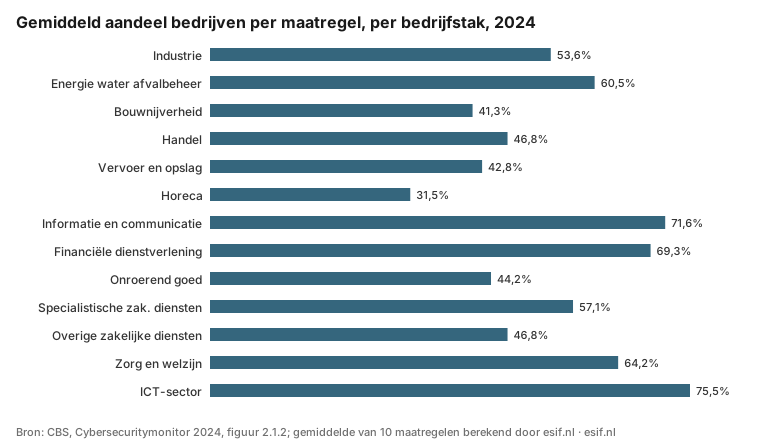
Bron: CBS StatLine 86116NED, 2025; gemiddelde berekend door esif.nl.
| Bedrijfstak (2025) | Encryptie | Multifactor-authenticatie | Risicoanalyses | Gemiddelde 10 maatregelen |
|---|---|---|---|---|
| ICT-sector | 74% | 87% | 56% | 73,5% |
| Financiële dienstverlening | 58% | 84% | 57% | 72,0% |
| Informatie en communicatie | 71% | 83% | 51% | 69,2% |
| Gezondheids- en welzijnszorg | 70% | 85% | 45% | 65,3% |
| Energie, water, afvalbeheer | 43% | 64% | 41% | 57,6% |
| Specialistische zakelijke diensten | 44% | 72% | 33% | 55,2% |
| Industrie | 34% | 63% | 34% | 53,0% |
| Verhuur en handel van onroerend goed | 30% | 61% | 31% | 47,9% |
| Verhuur en overige zakelijke diensten | 36% | 61% | 27% | 46,7% |
| Handel | 30% | 55% | 25% | 43,9% |
| Vervoer en opslag | 29% | 54% | 24% | 43,1% |
| Bouwnijverheid | 28% | 51% | 23% | 42,3% |
| Horeca | 22% | 42% | 16% | 31,6% |
Bron: CBS StatLine 86116NED, 2025, bedrijven met 2 of meer werkzame personen. Alle 10 maatregelen per sector staan in de CSV.
Het CBS verklaart het verschil met de mate waarin een bedrijfstak ICT gebruikt of met gevoelige (persoons)gegevens werkt (bron: CBS, Cybersecuritymonitor 2025). Horecabedrijven zijn voor hun werk vaak minder afhankelijk van ICT, schrijft het CBS. Voor de zorg zie ook de sectorpagina zorg.
Hoeveel bedrijven hebben een cyberverzekering?
In 2025 was 19% van alle bedrijven verzekerd voor cyberincidenten (bron: CBS, Cybersecuritymonitor 2025). Grotere bedrijven zijn dat vaker dan kleinere. In de financiële dienstverlening was 40% verzekerd en in de informatie en communicatie 35%. In de bouwnijverheid, vervoer en opslag en de horeca was dat 12%. Wat een cyberverzekering dekt, verschilt per polis.
Krijgen kleine bedrijven minder vaak een cyberincident?
Ja, gemeten als incident met gevolgen. In 2024 had 3% van de bedrijven met 2 tot 10 werknemers een cyberincident door een aanval van buitenaf (1% met kosten plus 2% zonder kosten), tegen 16% van de bedrijven met 250 of meer werknemers (3% plus 13%) (bron: CBS, Cybersecuritymonitor 2025). Voor alle bedrijven samen was dat 4%.
Het CBS telt alleen incidenten waarvan een bedrijf gevolgen merkte, zoals uitval van ICT-systemen door een ransomware-aanval. Een aanval die niet wordt opgemerkt, telt niet mee. Hoe datalekken per bedrijfsgrootte ontstaan, staat in de analyse datalekmeldingen per sector.
Wat kan een klein bedrijf met deze cijfers?
De cijfers laten zien welke maatregelen bij microbedrijven het vaakst ontbreken. Een logische volgorde voor een klein bedrijf:
- Zet MFA aan op e-mail, boekhouding en cloudopslag. 44% van de microbedrijven had in 2025 geen multifactorauthenticatie (100 min 56).
- Regel back-ups die los van het netwerk staan. 39% van de microbedrijven bewaarde in 2025 geen back-ups op een andere fysieke locatie (100 min 61).
- Versleutel laptops en telefoons. Encryptie gebruikte in 2025 33% van de microbedrijven.
- Maak een korte risicoanalyse: welke gegevens en systemen zijn nodig om door te werken, en wat gebeurt er als ze wegvallen.
- Train medewerkers in het herkennen van phishing; security awareness verkleint de kans dat een aanval slaagt.
Voor de wettelijke kant, zoals de AVG-eisen voor informatiebeveiliging en de Cyberbeveiligingswet, zie de sectorpagina mkb en de gids over de Cyberbeveiligingswet voor het mkb. Basismaatregelen samen heten ook wel cyberhygiëne.
Hoe verhoudt Nederland zich tot de rest van de EU?
Kleine Nederlandse bedrijven gebruiken veel vaker multifactorauthenticatie dan kleine bedrijven in de rest van de EU, maar maken hun medewerkers minder vaak bewust van ICT-veiligheid. In 2024 gebruikte 75 procent van de Nederlandse bedrijven met 10 tot 49 werkzame personen multifactorauthenticatie, tegen 36 procent gemiddeld in de EU (bron: Eurostat, isoc_cisce_ra, 2024). Bij het bewust maken van medewerkers was het andersom: 43 procent in Nederland tegen 56 procent in de EU.
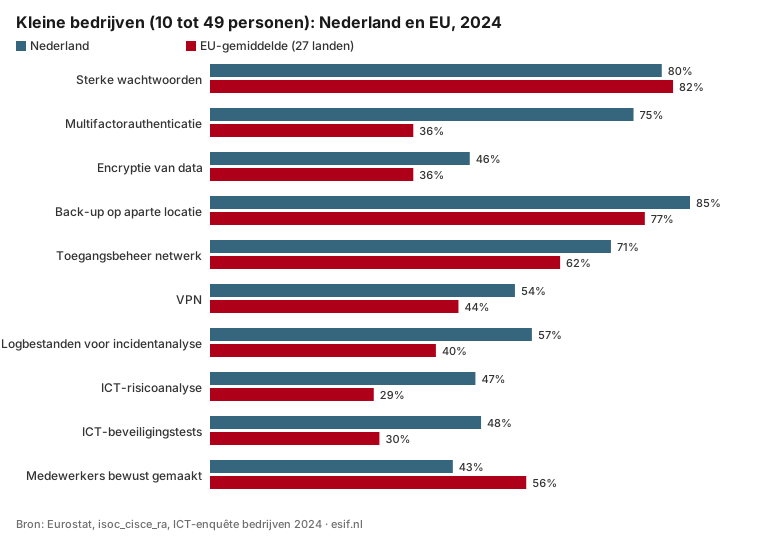
Bron: Eurostat, isoc_cisce_ra, ICT-enquête bedrijven 2024. Het CBS levert de Nederlandse cijfers voor deze Europese enquête aan.
| Maatregel (10 tot 49 werkzame personen) | Nederland | EU-gemiddelde | Verschil |
|---|---|---|---|
| Multifactorauthenticatie | 75% | 36% | +39 procentpunt |
| ICT-beveiligingstests | 48% | 30% | +18 procentpunt |
| Logbestanden voor incidentanalyse | 57% | 40% | +17 procentpunt |
| ICT-risicoanalyse | 47% | 29% | +17 procentpunt |
| Encryptie van data | 46% | 36% | +10 procentpunt |
| VPN | 54% | 44% | +10 procentpunt |
| Toegangsbeheer netwerk | 71% | 62% | +9 procentpunt |
| Back-up op aparte locatie | 85% | 77% | +8 procentpunt |
| Sterke wachtwoorden | 80% | 82% | -2 procentpunt |
| Medewerkers bewust gemaakt | 43% | 56% | -13 procentpunt |
Het verschil is berekend als het Nederlandse percentage min het EU-percentage, op basis van de onafgeronde Eurostat-waarden. De Eurostat-cijfers gaan over bedrijven met 10 of meer werkzame personen en laten de financiële sector buiten beschouwing; ze zijn daardoor niet 1 op 1 te vergelijken met de CBS-cijfers elders op deze pagina, die ook bedrijven met 2 tot 10 werkzame personen omvatten. Voor security awareness ligt hier de duidelijkste achterstand van het Nederlandse mkb.
Hoe is deze analyse gemaakt?
Datasets. De verdeling naar aantal genomen maatregelen komt uit het CBS-nieuwsbericht bij de Cybersecuritymonitor 2025 (28 mei 2026), tabel “Aantal genomen cybersecuritymaatregelen, 2025”, op 27 september 2026 van cbs.nl gedownload. De onderliggende enquête is de ICT-enquête van het CBS onder ongeveer 50.000 bedrijven.
StatLine 86116NED. De cijfers per maatregel, per grootteklasse en per bedrijfstak komen uit de CBS-tabel “ICT-gebruik bij kleine bedrijven; bedrijfstak en bedrijfsgrootte, 2025” (86116NED), meetjaar 2025. De tabel is op 28 september 2026 via de OData-API van CBS StatLine gedownload. De reeks per maatregel is daarmee bijgewerkt van 2024 naar 2025. De CSV-bestanden noemen per maatregel de CBS-variabele, bijvoorbeeld Multifactorauthenticatie_72. De vergelijking met 2024 gebruikt de Cybersecuritymonitor 2024, hoofdstuk 2, figuren 2.1.1 en 2.1.2.
Rekenwijze. De kloof per maatregel is het percentage bij 250 of meer werkzame personen min het percentage bij 2 tot 10 werkzame personen, in procentpunten. Het sectorgemiddelde is het ongewogen gemiddelde van de 10 maatregelpercentages van een bedrijfstak, afgerond op 1 decimaal.
Beperkingen.
- In 2024 vroeg het CBS naar 10 maatregelen, in 2025 naar 12. De telling “10 of meer” uit 2025 is dus niet te vergelijken met 2024. De vergelijking per maatregel gebruikt alleen de 10 maatregelen uit beide jaren; biometrische methoden en een ICT-beveiligingsmonitoringsysteem vallen erbuiten.
- Het CBS gebruikt in 2025 andere namen dan in de Cybersecuritymonitor 2024: multifactorauthenticatie heette daar tweefactorauthenticatie, en back-ups op een andere fysieke locatie heette opslag van back-ups.
- De ICT-sector is een samentelling van bedrijfstakken en overlapt met onder meer informatie en communicatie.
- Het sectorgemiddelde weegt alle maatregelen even zwaar, terwijl de ene maatregel meer bescherming biedt dan de andere.
- Het CBS rondt af op hele procenten en neemt bedrijven vanaf 2 werkzame personen mee; zzp’ers vallen buiten deze vergelijking.
- De maatregelen zijn zelf gerapporteerd door bedrijven. Of een maatregel goed is ingericht, meet de enquête niet.
Veelgestelde vragen
Welke bedrijven zijn kwetsbaar voor cybercriminaliteit?
Bedrijven die weinig basismaatregelen nemen. In 2025 nam 40% van de bedrijven met 2 tot 10 werknemers 3 of minder van de 12 maatregelen die het CBS uitvraagt. De horeca, de bouwnijverheid en vervoer en opslag scoorden in 2025 gemiddeld het laagst op 10 maatregelen.
Hoe groot is de kans op een cyberaanval?
Volgens het CBS had in 2024 4% van de bedrijven een cyberincident door een aanval van buitenaf. Bij bedrijven met 250 of meer werknemers was dat 16%, bij bedrijven met 2 tot 10 werknemers 3%. Het gaat om incidenten met gevolgen, niet om alle pogingen.
Hoe kan ik me beschermen tegen cyberaanvallen?
Begin met de maatregelen die bij kleine bedrijven het vaakst ontbreken: MFA op belangrijke accounts, back-ups los van het netwerk, encryptie van laptops en een korte risicoanalyse. Train medewerkers daarnaast in het herkennen van phishing.
Welke bedrijven vallen onder de cyberbeveiligingswet?
Volgens het NCSC bedrijven in 1 van de 18 sectoren uit de wet met minimaal 50 fte, of met minder fte maar een jaaromzet en balanstotaal boven 10 miljoen euro. Kleinere bedrijven krijgen de eisen vaak via klanten. De details staan in de gids over de Cyberbeveiligingswet voor het mkb.
Data downloaden
De cijfers op deze pagina zijn vrij te gebruiken onder de licentie CC BY 4.0, met vermelding van esif.nl en de oorspronkelijke bron.
- Cybersecuritymaatregelen per bedrijfsgrootte, 2025 (CSV), 2025. 10 maatregelen per grootteklasse met de CBS-variabelenaam en de eigen berekende kloof in procentpunten. Bron: CBS StatLine 86116NED.
- Cybersecuritymaatregelen per bedrijfstak, 2025 (CSV), 2025. 10 maatregelen per bedrijfstak (2 of meer werkzame personen) plus het eigen berekende gemiddelde. Bron: CBS StatLine 86116NED.
- Aantal genomen maatregelen per bedrijfsgrootte, 2025 (CSV), 2025. Verdeling van bedrijven naar het aantal genomen maatregelen van de 12 uitgevraagde, per grootteklasse.
- Cybersecuritymaatregelen Nederland en EU per bedrijfsgrootte, 2024 (CSV), 2024. 10 maatregelen per grootteklasse voor Nederland en het EU-gemiddelde (27 landen), met het verschil in procentpunten. Bron: Eurostat isoc_cisce_ra.
Citeer als: esif.nl, "De weerbaarheidskloof: cybersecuritymaatregelen per bedrijfsgrootte en sector", bijgewerkt op 28 september 2026, https://www.esif.nl/cijfers/weerbaarheidskloof-mkb/
Bronnen
- Eurostat: Security policy, measures, risks and staff awareness by size class of enterprise (isoc_cisce_ra)
- CBS: Minder bedrijven met cyberincident, vooral grote bedrijven weerbaarder (28 mei 2026)
- CBS: Cybersecuritymonitor 2025 (publicatie)
- CBS: Cybersecuritymonitor 2024, hoofdstuk 2 Cybersecuritymaatregelen door bedrijven
- NCSC: Valt mijn organisatie onder de Cyberbeveiligingswet (NIS2)?
- CBS StatLine: ICT-gebruik bij kleine bedrijven; bedrijfstak en bedrijfsgrootte, 2025 (86116NED)