
Cyber Resilience Act (CRA)
Bijgewerkt op · Door Maarten van den Bos
De Cyber Resilience Act (CRA) is Verordening (EU) 2024/2847, die cybersecurity-eisen stelt aan hardware en software met digitale elementen. Fabrikanten moeten producten veilig ontwerpen, kwetsbaarheden minimaal 5 jaar verhelpen en actief misbruikte kwetsbaarheden melden. De meldplicht geldt sinds 11 september 2026; alle eisen gelden vanaf 11 december 2027.
Wat is de Cyber Resilience Act?
De Cyber Resilience Act (CRA) is Verordening (EU) 2024/2847 van 23 oktober 2024, gepubliceerd in het Publicatieblad van de Europese Unie op 20 november 2024. In het Nederlands heet de verordening de Verordening cyberweerbaarheid. Een korte definitie staat op de begrippagina Cyber Resilience Act.
De CRA regelt de veiligheid van producten, niet van organisaties. Hardware en software met digitale elementen mogen alleen op de Europese markt komen als ze aan verplichte cyberbeveiligingseisen voldoen. De fabrikant moet die producten daarna gedurende een vaste ondersteuningsperiode veilig houden met beveiligingsupdates.
Omdat de CRA een verordening is, geldt de tekst rechtstreeks in alle lidstaten. Volgens de RDI regelt de Uitvoeringswet verordening cyberweerbaarheid in Nederland alleen de nationale bevoegdheden, zoals de toezichtstaak van de RDI.
Voor wie geldt de Cyber Resilience Act?
De CRA geldt voor alle marktdeelnemers die producten met digitale elementen op de Europese markt brengen of verkopen. De verordening verdeelt de plichten over de keten:
- Fabrikanten hebben de meeste plichten (artikel 13 en 14). Zij zijn verantwoordelijk voor een veilig product, de conformiteitsbeoordeling, de technische documentatie, beveiligingsupdates en meldingen.
- Importeurs brengen alleen producten op de markt die aan de CRA voldoen en controleren of de fabrikant de juiste procedure heeft gevolgd (artikel 19). Brengt een importeur een product onder eigen naam op de markt, dan gelden de plichten van een fabrikant (artikel 21).
- Distributeurs handelen met passende zorgvuldigheid en controleren onder meer of het product een CE-markering heeft (artikel 20).
- Gemachtigde vertegenwoordigers kunnen namens een fabrikant taken uitvoeren (artikel 18).
- Opensourcesoftwarestewards, organisaties die de ontwikkeling van open source software voor commercieel gebruik structureel ondersteunen, hebben eigen plichten (artikel 24).
Organisaties die producten alleen kopen en gebruiken, hebben geen plichten onder de CRA. Voor hen is de CRA vooral een inkoopcriterium.
Welke producten vallen onder de CRA?
De CRA geldt voor producten met digitale elementen waarvan het beoogde of voorzienbare gebruik een directe of indirecte gegevensverbinding met een apparaat of netwerk omvat (artikel 2, lid 1). Volgens de RDI gaat het om fysieke producten zoals IoT-apparaten, firewalls en netwerkapparatuur, maar ook om software zoals videogames, mobiele apps en besturingssystemen. Ook componenten zoals videokaarten en software libraries vallen eronder.
Een aantal productgroepen is uitgezonderd omdat er al eigen Europese regels voor gelden (artikel 2, lid 2 tot en met 4):
- medische hulpmiddelen en medische hulpmiddelen voor in-vitrodiagnostiek;
- motorvoertuigen onder de Europese typegoedkeuringsregels;
- luchtvaartproducten die volgens de Europese luchtvaartregels zijn gecertificeerd;
- uitrusting voor zeeschepen.
In welke productcategorieën deelt de CRA producten in?
De CRA kent 4 categorieën. Hoe hoger de categorie, hoe strenger de manier waarop de fabrikant moet aantonen dat het product voldoet (artikel 7, 8 en 32).
| Categorie | Voorbeelden uit de verordening | Conformiteitsbeoordeling |
|---|---|---|
| Standaard (regulier) product | Mobiele apps, videogames, veel IoT-apparatuur | Zelfbeoordeling door de fabrikant (interne controle) mag |
| Belangrijk product, klasse I (bijlage III) | Identiteits- en toegangsbeheer, browsers, wachtwoordbeheer, antimalware, VPN, SIEM, besturingssystemen, routers en switches, slimme deursloten en beveiligingscamera’s | Zelfbeoordeling alleen met geharmoniseerde normen, gemeenschappelijke specificaties of een Europees certificaat; anders een aangemelde instantie |
| Belangrijk product, klasse II (bijlage III) | Hypervisors en containerruntimes, firewalls, inbraakdetectie- en inbraakpreventiesystemen, manipulatiebestendige microprocessoren en microcontrollers | Beoordeling door een aangemelde instantie, of een Europees cyberbeveiligingscertificaat van ten minste niveau “substantieel” |
| Kritiek product (bijlage IV) | Hardwareapparaten met beveiligingskastje, gateways voor slimme meters, smartcards en secure elements | Europees cyberbeveiligingscertificaat; zolang dat er niet is, volgens de RDI een aangemelde instantie |
Bijlage III noemt 19 categorieën in klasse I en 4 in klasse II; bijlage IV noemt 3 kritieke categorieën. De technische omschrijving van die categorieën staat volgens de RDI in Uitvoeringsverordening 2025/2392. De fabrikant kijkt naar de kernfunctie van het product: een smartphone met een ingebouwde wachtwoordbeheerder is daardoor geen wachtwoordbeheerproduct.
Welke cyberbeveiligingseisen stelt de CRA?
Bijlage I van de CRA bevat 2 soorten eisen: eisen aan het product (deel I) en eisen aan de manier waarop de fabrikant met kwetsbaarheden omgaat (deel II). Een product mag alleen op de markt komen als het aan beide voldoet (artikel 6).
Op basis van een risicoanalyse moet een product onder meer:
- Op de markt komen zonder bekende uitbuitbare kwetsbaarheden.
- Standaard veilig zijn ingesteld, met de mogelijkheid om terug te gaan naar de oorspronkelijke toestand.
- Beveiligingsupdates kunnen ontvangen, waar mogelijk automatisch en standaard ingeschakeld, met een opt-out voor de gebruiker.
- Beschermen tegen ongeoorloofde toegang met authenticatie en toegangsbeheer.
- Gegevens beschermen met onder meer encryptie, en alleen de gegevens verwerken die nodig zijn.
- Relevante activiteiten registreren en gebruikers de mogelijkheid geven alle gegevens veilig te verwijderen.
Voor het omgaan met kwetsbaarheden moet de fabrikant onder meer een softwarestuklijst (SBOM, software bill of materials) opstellen, kwetsbaarheden onverwijld verhelpen, het product regelmatig testen en informatie over verholpen kwetsbaarheden openbaar maken. Dit is in feite vulnerability management als wettelijke plicht.
De ondersteuningsperiode, waarin de fabrikant kwetsbaarheden verhelpt, bedraagt ten minste 5 jaar (artikel 13). Wordt een product naar verwachting korter gebruikt, dan geldt de verwachte gebruiksduur.
Hoe werkt de meldplicht sinds 11 september 2026?
Sinds 11 september 2026 meldt een fabrikant elke actief uitgebuite kwetsbaarheid in zijn product en elk ernstig incident dat de beveiliging van het product raakt (artikel 14 en 71). De melding gaat via het centrale Europese meldingsplatform naar het nationale CSIRT dat als coördinator is aangewezen, en tegelijk naar ENISA. In Nederland meldt een fabrikant bij het NCSC, via MijnNCSC of het CRA-meldformulier (bron: NCSC).
Voor een actief uitgebuite kwetsbaarheid verloopt de melding in 3 stappen (artikel 14, lid 2):
- Geef binnen 24 uur nadat je ervan weet een vroegtijdige waarschuwing, met de lidstaten waar het product beschikbaar is.
- Dien binnen 72 uur een kwetsbaarheidsmelding in met de aard van de uitbuiting en de genomen en aanbevolen maatregelen.
- Lever uiterlijk 14 dagen nadat een oplossing beschikbaar is een eindverslag, met de ernst van de kwetsbaarheid en details over de beveiligingsupdate.
Bij een ernstig incident gelden ook 24 uur en 72 uur; het eindverslag volgt dan binnen 1 maand na de incidentmelding (artikel 14, lid 4). De meldplicht geldt ook voor producten die al vóór 11 december 2027 op de markt waren (artikel 69, lid 3). Hoe een melding in het algemeen werkt, staat bij meldplicht.
Wanneer gaan de verplichtingen van de CRA in?
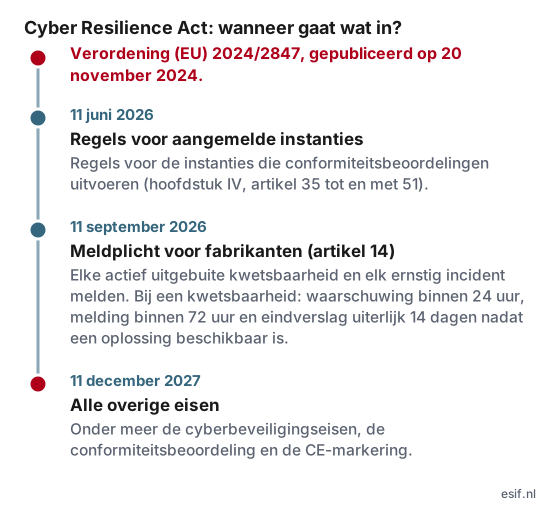
De CRA gaat in 3 stappen in (artikel 71):
| Datum | Wat gaat in |
|---|---|
| 11 juni 2026 | Regels voor aangemelde instanties die conformiteitsbeoordelingen uitvoeren (hoofdstuk IV, artikel 35 tot en met 51) |
| 11 september 2026 | Meldplicht voor actief uitgebuite kwetsbaarheden en ernstige incidenten (artikel 14) |
| 11 december 2027 | Alle overige eisen, waaronder de cyberbeveiligingseisen, conformiteitsbeoordeling en CE-markering |
Bron: Verordening (EU) 2024/2847, artikel 71; RDI.
Producten die vóór 11 december 2027 in de handel zijn gebracht, hoeven alleen aan de productregels te voldoen als ze daarna ingrijpend worden gewijzigd (artikel 69, lid 2). Volgens de RDI publiceerde de Europese Commissie in juli 2026 richtsnoeren om fabrikanten te helpen de CRA toe te passen.
Hoe toont een fabrikant aan dat een product voldoet?
Een fabrikant toont met een conformiteitsbeoordeling aan dat het product en zijn processen aan bijlage I voldoen (artikel 32). Daarna stelt de fabrikant een EU-conformiteitsverklaring op (artikel 28) en brengt de CE-markering aan (artikel 30).
Voor een standaard product mag de fabrikant de beoordeling zelf doen. Voor belangrijke en kritieke producten is vaak een aangemelde instantie (notified body) nodig, een onafhankelijke keuringsinstantie die een lidstaat heeft aangemeld bij de Europese Commissie. Volgens de RDI wordt zij in Nederland de aanmeldende autoriteit voor zulke instanties, en is een accreditatie door de Raad voor Accreditatie een voorwaarde.
De CE-markering is voor kopers het zichtbare bewijs. Een distributeur controleert vóór verkoop of het product een CE-markering heeft (artikel 20), en een importeur controleert ook de technische documentatie en de contactgegevens van de fabrikant.
Wie houdt toezicht op de CRA en hoe hoog zijn de boetes?
In Nederland houdt de Rijksinspectie Digitale Infrastructuur (RDI) markttoezicht op de CRA. Volgens de RDI is de Uitvoeringswet verordening cyberweerbaarheid opgesteld om nationale bevoegdheden zoals die toezichtstaak te regelen. Meldingen van fabrikanten komen binnen bij het NCSC.
De boetes staan in de verordening zelf (artikel 64):
- tot 15 miljoen euro of 2,5% van de wereldwijde jaaromzet, als dat hoger is, bij het niet naleven van de cyberbeveiligingseisen of de plichten uit artikel 13 en 14;
- tot 10 miljoen euro of 2% van de wereldwijde jaaromzet bij het niet naleven van onder meer de plichten van importeurs en distributeurs en de regels voor de CE-markering;
- tot 5 miljoen euro of 1% van de wereldwijde jaaromzet bij het verstrekken van onjuiste of misleidende informatie aan toezichthouders.
Hoe verhoudt de CRA zich tot security by design en NIS2?
De CRA maakt security by design wettelijk verplicht. Volgens de RDI moeten alle producten met digitale elementen vanaf 11 december 2027 inherent veilig ontworpen en geproduceerd zijn. Beveiliging is dan een voorwaarde om een product te mogen verkopen, en niet iets wat achteraf wordt toegevoegd.
De CRA en NIS2 vullen elkaar aan. NIS2, in Nederland uitgevoerd via de Cyberbeveiligingswet, eist dat organisaties hun eigen systemen beveiligen, onder meer in de toeleveringsketen. De CRA zorgt dat de producten die ze kopen, een basisniveau aan beveiliging hebben.
| Cyber Resilience Act | Cyberbeveiligingswet (NIS2) | |
|---|---|---|
| Soort regel | Europese verordening, geldt rechtstreeks | Nederlandse wet op basis van een Europese richtlijn |
| Gaat over | Veiligheid van producten met digitale elementen | Beveiliging van organisaties en hun netwerk- en informatiesystemen |
| Voor wie | Fabrikanten, importeurs en distributeurs | Essentiële en belangrijke entiteiten in 18 sectoren |
| Melden | Actief uitgebuite kwetsbaarheden en ernstige incidenten bij producten | Significante incidenten bij de organisatie |
| Toezicht in Nederland | RDI | Per sector een minister, met aangewezen toezichthouders |
Wat betekent de CRA voor een security-professional?
Bij fabrikanten van hardware en software wordt de CRA onderdeel van het ontwikkelproces. Een security architect legt per product een risicoanalyse vast en ontwerpt veilige standaardinstellingen. Een productsecurityteam richt een proces in voor kwetsbaarheden, houdt een SBOM bij en publiceert beveiligingsadviezen, vaak met een CVE-nummer.
De meldplicht vraagt 24-uursbereikbaarheid: een actief uitgebuite kwetsbaarheid moet binnen 24 uur gemeld zijn. Bij organisaties die producten kopen, gebruikt een CISO de CRA als inkoopcriterium: de CE-markering, de ondersteuningsperiode en het kwetsbaarheidsproces van de leverancier worden dan vaste vragen.
Veelgestelde vragen
Welke producten vallen onder de CRA?
Hardware en software met een directe of indirecte verbinding met een apparaat of netwerk, zoals apps, videogames, besturingssystemen, routers, slimme apparaten, firewalls en smartcards. Ook componenten en software libraries vallen eronder. Medische hulpmiddelen, motorvoertuigen, gecertificeerde luchtvaartproducten en scheepsuitrusting zijn uitgezonderd.
Wat houdt de Cyber Resilience Act in?
De CRA verplicht fabrikanten om producten met digitale elementen veilig te ontwerpen, kwetsbaarheden minimaal 5 jaar te verhelpen, beveiligingsupdates te leveren en actief uitgebuite kwetsbaarheden te melden. Importeurs en distributeurs controleren of producten voldoen. Producten die voldoen, krijgen een CE-markering.
Wanneer gaat de Cyber Resilience Act in?
De CRA gaat in stappen in. Op 11 juni 2026 gingen de regels voor aangemelde instanties in, op 11 september 2026 de meldplicht voor fabrikanten. Vanaf 11 december 2027 gelden alle eisen en moeten nieuwe producten een CE-markering onder de CRA hebben.
Wat zijn de belangrijkste veranderingen in de cyberwetgeving in 2026?
In Nederland gingen op 15 augustus 2026 de Cyberbeveiligingswet en de Wet weerbaarheid kritieke entiteiten in. Op 11 september 2026 begon de meldplicht van de Cyber Resilience Act: fabrikanten melden sindsdien actief uitgebuite kwetsbaarheden en ernstige incidenten bij het NCSC.
Wat is het verschil tussen de CRA en NIS2?
De CRA gaat over de veiligheid van producten en geldt voor fabrikanten, importeurs en distributeurs. NIS2, in Nederland de Cyberbeveiligingswet, gaat over de beveiliging van organisaties in 18 sectoren. De CRA eist een CE-markering; de Cyberbeveiligingswet eist registratie, een zorgplicht en een meldplicht.